Penggunaan AI Agent dalam lingkungan bisnis semakin berkembang karena kemampuannya membantu mengelola dokumen, menganalisis informasi, dan menjalankan pekerjaan secara otomatis. Namun, sebelum menghubungkan agen kecerdasan buatan dengan email, penyimpanan cloud, database, atau aplikasi internal, perusahaan perlu memahami izin akses yang diminta. Kesalahan memberikan kewenangan dapat menyebabkan informasi sensitif terbuka, perubahan data tanpa persetujuan, hingga aktivitas yang sulit diawasi. Oleh karena itu, pemeriksaan izin menjadi langkah penting dalam penerapan TEKNOLOGI AI yang aman. Dengan memahami prinsip pembatasan akses, pengelolaan identitas, dan pemantauan aktivitas, organisasi dapat memanfaatkan otomatisasi tanpa mengabaikan perlindungan data perusahaan.
Memahami Pentingnya Pemeriksaan Izin AI Agent
Agen kecerdasan buatan adalah teknologi yang mampu mengolah instruksi dan menggunakan alat digital. Berbeda dari chatbot yang hanya menghasilkan jawaban, AI Agent mampu menggunakan alat sesuai izin yang diberikan. Sebagai contoh, agen dapat memeriksa data operasional serta membantu koordinasi pekerjaan. Kemampuan tersebut memerlukan izin terhadap sumber informasi. Ketika akses tidak dibatasi dengan tepat, agen mungkin memperoleh akses terhadap informasi sensitif. Karena itu, pemeriksaan izin harus menjadi bagian dari persiapan implementasi.
Dalam pengelolaan keamanan informasi, terdapat prinsip least privilege atau penggunaan kewenangan paling terbatas. Prinsip ini berarti setiap akun atau aplikasi hanya memperoleh akses yang benar-benar diperlukan. Misalnya, AI Agent yang digunakan untuk membaca laporan penjualan seharusnya tidak memperoleh hak mengubah seluruh database. Berkat pemisahan hak akses yang jelas, perusahaan berpotensi membatasi kerusakan akibat tindakan yang tidak diinginkan. Namun perlu dipahami, least privilege tetap harus didukung mekanisme pengawasan. Kombinasi kebijakan yang tepat membantu menjaga keseimbangan keamanan dan produktivitas.
Panduan Mengenali Hak Baca, Ubah, dan Hapus pada AI Agent
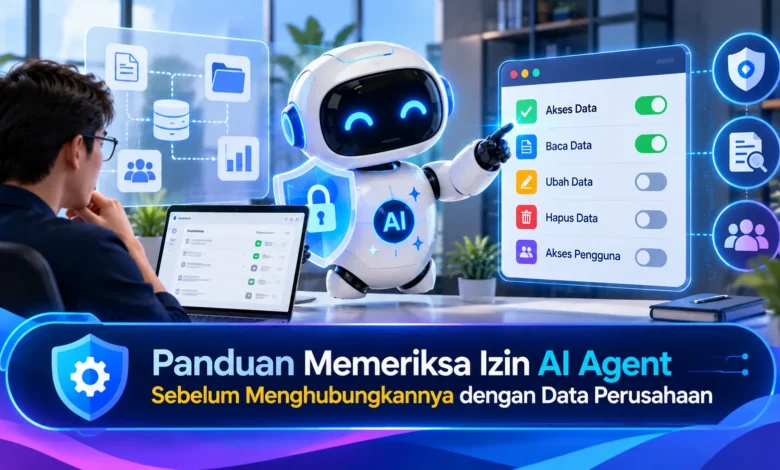
Pemeriksaan mendasar sebelum mengaktifkan koneksi AI adalah memastikan cakupan hak akses yang akan diberikan. Ketika aplikasi meminta persetujuan melalui OAuth, izin sering dijelaskan dalam daftar kewenangan yang diminta. Daftar izin tersebut dapat mencakup melihat email, mengubah catatan, serta mengirim pesan. Perusahaan perlu membedakan akses read-only dan akses write. Izin read-only membatasi aplikasi pada kegiatan membaca data. Sebaliknya, izin write membuka kemampuan melakukan tindakan terhadap sumber data. Karena alasan tersebut, pemberian izin harus disesuaikan dengan fungsi agen.
Dalam penerapan nyata, perusahaan berencana mengaktifkan AI untuk menganalisis dokumen internal. Apabila pekerjaan terbatas pada analisis, organisasi perlu menghindari kewenangan penyuntingan yang tidak diperlukan. Meski begitu, beberapa aplikasi mungkin meminta kewenangan yang lebih luas daripada kebutuhan ideal. Dalam kondisi tersebut, administrator sebaiknya membuat lingkungan data yang telah disaring. Selain memeriksa jenis izin, perusahaan perlu memeriksa folder dan sistem yang dapat dijangkau. Evaluasi menyeluruh ini membantu mencegah akses tidak sengaja.
Cara Memastikan Keamanan Penyedia serta Integrasi AI
Selain memahami jenis izin, organisasi harus memeriksa kredibilitas pengembang layanan. Layanan dengan nama yang familiar tidak otomatis memenuhi persyaratan keamanan organisasi. Langkah awal yang dapat dilakukan adalah meneliti asal layanan dan dokumentasi keamanannya. Pada tahap berikutnya, administrator perlu membaca kebijakan privasi serta pengelolaan data. Hal lain yang harus diperiksa mencakup kebijakan penggunaan data untuk pelatihan model dan pengelolaan cadangan. Berkat proses verifikasi yang terstruktur, perusahaan lebih mudah menentukan kelayakan integrasi.
Saat sistem memakai perangkat penghubung tambahan, perusahaan sebaiknya memeriksa keamanan seluruh jalur akses. Untuk menggambarkan risikonya, agen yang mengakses database menggunakan layanan perantara berpotensi memindahkan informasi melalui beberapa komponen. Oleh sebab itu, izin tidak cukup diperiksa hanya pada tampilan AI Agent. Tim keamanan sebaiknya membatasi penggunaan integrasi yang tidak dikenal. Untuk memperkuat perlindungan, perubahan kemampuan konektor sebaiknya diperiksa sebelum diterapkan. Pendekatan ini menjaga agar akses perusahaan tetap terukur.
Penerapan Kontrol Keamanan untuk Integrasi Kecerdasan Buatan
Sebelum AI Agent digunakan secara operasional, perusahaan harus memastikan setiap agen memiliki pengelola yang jelas. Penggunaan akun bersama berisiko memperluas kewenangan tanpa kebutuhan. Sebagai alternatif, organisasi sebaiknya menerapkan akun terpisah bagi setiap fungsi. Akun layanan yang digunakan perlu dibatasi pada aplikasi dan data yang diperlukan. Di samping pembatasan peran, gunakan token akses dengan masa berlaku terbatas apabila platform mendukungnya. Berkat pengelolaan kredensial yang tepat, perusahaan mampu mengurangi dampak kebocoran kredensial. Hal tersebut mendukung penerapan akses yang dapat diaudit.
Pengendalian lainnya adalah membatasi akses berdasarkan klasifikasi informasi. Organisasi biasanya mengelola arsip operasional, dokumen terbatas, dan informasi sangat sensitif. Tidak semua kategori tersebut boleh diakses oleh seluruh aplikasi. Untuk menggambarkan pembatasannya, agen yang dipakai menyusun ringkasan operasional sebaiknya hanya memperoleh dokumen sesuai kewenangan. Data yang mencakup kata sandi, kunci API, identitas pelanggan, atau dokumen strategis perlu perlindungan tambahan. Selain menerapkan klasifikasi, organisasi perlu menggunakan data tiruan saat menguji integrasi. Dengan demikian, kesalahan selama pengujian lebih mudah diketahui tanpa mengganggu kegiatan perusahaan.
Pengawasan Aktivitas dan Persetujuan Tindakan AI Agent
Ketika integrasi berhasil diaktifkan, perusahaan tidak seharusnya menghentikan pemeriksaan keamanan. Berbagai operasi yang dijalankan sebaiknya tercatat dalam audit log. Catatan pemantauan yang penting meliputi identitas agen, waktu akses, dan jenis tindakan. Untuk menggambarkan kegunaannya, apabila agen mencoba membuka folder yang tidak diizinkan, administrator harus dapat mengidentifikasi tindakan yang tidak sesuai. Pengawasan berkelanjutan ini membantu mempercepat investigasi. Walaupun audit sangat bermanfaat, log juga perlu menghindari penyimpanan rahasia secara berlebihan.
Selain mencatat aktivitas, organisasi perlu menetapkan tindakan yang membutuhkan persetujuan manusia. Untuk menggambarkan penerapannya, penghapusan database, pengiriman data pelanggan, perubahan hak administrator, dan transaksi keuangan harus mengikuti prosedur otorisasi yang sesuai. Mekanisme konfirmasi manusia dapat ditempatkan sebelum tindakan dieksekusi. Hal ini mencegah keputusan otomatis memiliki dampak yang tidak terkendali. Ancaman keamanan yang perlu diperhatikan adalah prompt injection, yaitu upaya menyisipkan instruksi berbahaya melalui konten yang dibaca AI. Untuk menghadapi kondisi tersebut, izin perlu diperiksa pada tingkat aplikasi dan layanan tujuan. Dengan perlindungan berlapis, risiko tindakan tidak sah berpotensi dibatasi secara signifikan.
Kesimpulan tentang Pemeriksaan Izin AI Agent
Melakukan evaluasi hak akses agen kecerdasan buatan sebelum integrasi merupakan praktik utama untuk melindungi sistem organisasi. Proses tersebut mencakup pemahaman izin, verifikasi penyedia, dan pembatasan akses. Prinsip least privilege membantu memastikan agen hanya menjalankan fungsi yang diperlukan. Selain itu, audit log dan persetujuan manusia mendukung pengendalian aktivitas yang berdampak besar. Dengan menggabungkan langkah tersebut, perusahaan berpotensi meningkatkan produktivitas tanpa mengabaikan perlindungan data.
Dalam proses transformasi digital yang terus berlangsung, keamanan AI Agent tidak cukup hanya menjadi urusan tim teknis. Pihak teknologi informasi dan unit operasional perlu memahami batas akses yang diberikan. Evaluasi keamanan saat implementasi menjadi fondasi perlindungan jangka panjang, tetapi pengawasan berkala tetap diperlukan. Menurut Anda, apakah pengendalian akses kecerdasan buatan sudah menjadi prioritas di lingkungan kerja? Silakan bagikan pandangan Anda tentang cara menjaga keamanan data perusahaan.