Penggunaan AI Agent dalam lingkungan bisnis semakin berkembang karena kemampuannya membantu mengelola dokumen, menganalisis informasi, dan menjalankan pekerjaan secara otomatis. Namun, sebelum menghubungkan agen kecerdasan buatan dengan email, penyimpanan cloud, database, atau aplikasi internal, perusahaan perlu memahami izin akses yang diminta. Kesalahan memberikan kewenangan dapat menyebabkan informasi sensitif terbuka, perubahan data tanpa persetujuan, hingga aktivitas yang sulit diawasi. Oleh karena itu, pemeriksaan izin menjadi langkah penting dalam penerapan TEKNOLOGI AI yang aman. Dengan memahami prinsip pembatasan akses, pengelolaan identitas, dan pemantauan aktivitas, organisasi dapat memanfaatkan otomatisasi tanpa mengabaikan perlindungan data perusahaan.
Memahami Pentingnya Pemeriksaan Izin AI Agent
AI Agent merupakan perangkat lunak yang dapat menjalankan tugas melalui sejumlah tindakan. Berbeda dari chatbot yang hanya menghasilkan jawaban, AI Agent berpotensi mengakses sistem yang telah terhubung. Untuk menggambarkan penerapannya, agen dapat memeriksa data operasional serta membantu koordinasi pekerjaan. Kemampuan tersebut memerlukan izin terhadap sumber informasi. Apabila izin diberikan terlalu luas, agen berpotensi menjangkau data di luar tugasnya. Dengan mempertimbangkan risiko tersebut, pemeriksaan izin harus menjadi bagian dari persiapan implementasi.
Ketika merancang akses aplikasi bisnis, terdapat prinsip least privilege atau pemberian hak akses minimum. Konsep pengendalian tersebut berarti setiap akun atau aplikasi tidak menerima hak yang melampaui kebutuhan pekerjaannya. Dalam situasi sederhana, AI Agent yang diminta menyusun analisis dari arsip tertentu tidak perlu mendapatkan akses administrator. Melalui pengaturan izin minimum, perusahaan berpotensi membatasi kerusakan akibat tindakan yang tidak diinginkan. Meskipun demikian, least privilege tetap harus didukung mekanisme pengawasan. Penerapan kontrol secara berlapis mendukung penggunaan otomatisasi dengan risiko lebih terkendali.
Panduan Mengenali Hak Baca, Ubah, dan Hapus pada AI Agent
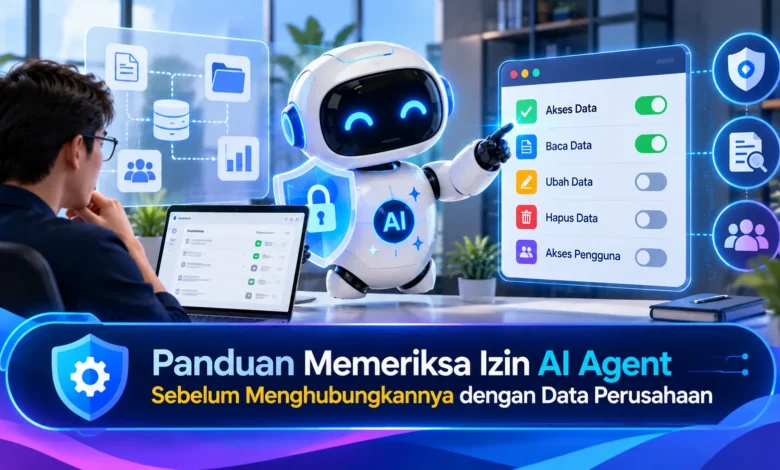
Pemeriksaan mendasar sebelum mengaktifkan koneksi AI adalah membaca daftar kewenangan aplikasi secara menyeluruh. Ketika aplikasi meminta persetujuan melalui OAuth, izin sering dijelaskan dalam daftar kewenangan yang diminta. Hak tersebut dapat mencakup membaca file, membuat dokumen, memperbarui informasi, atau menghapus data. Pengelola sistem harus memahami perbedaan antara akses read-only dan akses write. Kewenangan pembacaan data digunakan untuk melihat informasi tanpa hak mengubahnya. Sementara itu, izin write dapat memungkinkan perubahan isi data. Karena alasan tersebut, pemberian izin perlu mempertimbangkan tujuan penggunaan.
Untuk mempermudah pemahaman, perusahaan ingin menggunakan agen untuk membuat ringkasan laporan bulanan. Apabila pekerjaan terbatas pada analisis, organisasi sebaiknya memprioritaskan izin baca. Namun, beberapa aplikasi tidak selalu menyediakan pemisahan izin secara rinci. Jika izin tidak dapat dipisahkan, administrator sebaiknya membuat lingkungan data yang telah disaring. Tidak cukup hanya memahami nama kewenangan, perusahaan harus mengevaluasi cakupan sumber data. Langkah pengendalian tersebut dapat mengurangi paparan dokumen sensitif.
Evaluasi Kredibilitas Layanan Sebelum Memberikan Izin
Selain memahami jenis izin, organisasi perlu memastikan identitas penyedia AI Agent. Perangkat lunak yang memiliki tampilan profesional belum tentu berasal dari penyedia terpercaya. Langkah awal yang dapat dilakukan adalah memeriksa situs resmi serta informasi perusahaan penyedia. Setelah identitas dipastikan, administrator sebaiknya meninjau ketentuan penyimpanan dan penggunaan informasi. Aspek tambahan yang perlu diketahui mencakup kebijakan penggunaan data untuk pelatihan model dan pengelolaan cadangan. Melalui pemeriksaan yang menyeluruh, perusahaan dapat mengambil keputusan berdasarkan risiko yang jelas.
Apabila agen terhubung melalui layanan integrasi eksternal, perusahaan sebaiknya memeriksa keamanan seluruh jalur akses. Dalam skenario integrasi, agen yang mengakses database menggunakan layanan perantara mungkin menggunakan beberapa sistem dengan kebijakan berbeda. Oleh sebab itu, izin perlu dianalisis pada seluruh aplikasi yang terhubung. Administrator perusahaan perlu membatasi penggunaan integrasi yang tidak dikenal. Sebagai langkah tambahan, perubahan kemampuan konektor harus dipantau agar tidak memperluas akses tanpa pengawasan. Pendekatan ini membantu mengurangi risiko dari komponen eksternal.
Penerapan Kontrol Keamanan untuk Integrasi Kecerdasan Buatan
Sebelum koneksi diaktifkan, perusahaan harus memastikan setiap agen memiliki pengelola yang jelas. Pemakaian satu akun untuk banyak agen berisiko memperluas kewenangan tanpa kebutuhan. Untuk meningkatkan pengendalian, organisasi sebaiknya menerapkan akun terpisah bagi setiap fungsi. Akun layanan yang digunakan harus memiliki hak sesuai tugas. Sebagai penguatan keamanan, gunakan token akses dengan masa berlaku terbatas apabila platform mendukungnya. Melalui pemisahan identitas, perusahaan lebih mudah mencabut izin ketika diperlukan. Strategi identitas yang terstruktur membantu menjaga keamanan ketika jumlah agen meningkat.
Pengendalian lainnya adalah membatasi akses berdasarkan klasifikasi informasi. Organisasi biasanya mengelola arsip operasional, dokumen terbatas, dan informasi sangat sensitif. Beragam jenis data tersebut sesuai digunakan untuk otomatisasi. Sebagai contoh, agen yang bertugas membuat laporan penjualan dapat diarahkan menggunakan dataset yang telah disaring. Data yang mencakup kata sandi, kunci API, identitas pelanggan, atau dokumen strategis perlu perlindungan tambahan. Untuk meningkatkan pengendalian, organisasi perlu menggunakan data tiruan saat menguji integrasi. Dengan demikian, kesalahan selama pengujian lebih mudah diketahui tanpa mengganggu kegiatan perusahaan.
Cara Mengaudit Kinerja AI Agent setelah Terhubung
Ketika integrasi berhasil diaktifkan, perusahaan tidak seharusnya menghentikan pemeriksaan keamanan. Berbagai operasi yang dijalankan sebaiknya tercatat dalam audit log. Data audit yang perlu diperhatikan meliputi akun pemilik, aplikasi tujuan, dan status pelaksanaan. Untuk menggambarkan kegunaannya, apabila agen menghapus dokumen tanpa persetujuan, administrator perlu memiliki kemampuan mendeteksi kejadian tersebut. Pengawasan berkelanjutan ini memungkinkan evaluasi perilaku otomatisasi. Meski catatan aktivitas diperlukan, log juga sebaiknya memiliki kebijakan retensi yang jelas.
Selain mencatat aktivitas, organisasi sebaiknya membuat aturan konfirmasi untuk aktivitas berisiko tinggi. Untuk menggambarkan penerapannya, penghapusan database, pengiriman data pelanggan, perubahan hak administrator, dan transaksi keuangan harus mengikuti prosedur otorisasi yang sesuai. Persetujuan tersebut perlu diverifikasi oleh komponen yang memiliki kewenangan resmi. Pendekatan tersebut mencegah keputusan otomatis memiliki dampak yang tidak terkendali. Masalah yang dapat muncul adalah prompt injection, yaitu upaya menyisipkan instruksi berbahaya melalui konten yang dibaca AI. Oleh sebab itu, izin harus ditegakkan oleh sistem pengendali, bukan hanya melalui instruksi teks. Berkat mekanisme otorisasi yang independen, risiko tindakan tidak sah dapat dikurangi.
Langkah Utama Menggunakan AI Agent secara Aman dan Bertanggung Jawab
Meninjau kewenangan AI Agent sebelum memberikan akses informasi bisnis merupakan langkah penting dalam keamanan digital. Pemeriksaan keamanan ini melibatkan pengelolaan identitas, klasifikasi data, serta pemantauan aktivitas. Pendekatan hak akses minimum membantu memastikan agen hanya menjalankan fungsi yang diperlukan. Selain itu, audit log dan persetujuan manusia mendukung pengendalian aktivitas yang berdampak besar. Berkat tata kelola keamanan secara menyeluruh, perusahaan berpotensi meningkatkan produktivitas tanpa mengabaikan perlindungan data.
Seiring berkembangnya TEKNOLOGI, keamanan AI Agent tidak cukup hanya menjadi urusan tim teknis. Tim keamanan, pengelola sistem, serta pemilik proses perlu memahami batas akses yang diberikan. Pemeriksaan sebelum koneksi menjadi fondasi perlindungan jangka panjang, tetapi evaluasi ulang perlu dilakukan ketika tugas atau integrasi berubah. Bagaimana pendapat Anda, apakah pembatasan izin AI Agent sudah menjadi prioritas di lingkungan kerja? Mari berbagi pengalaman mengenai penerapan AI yang aman tentang tantangan pengelolaan izin aplikasi.