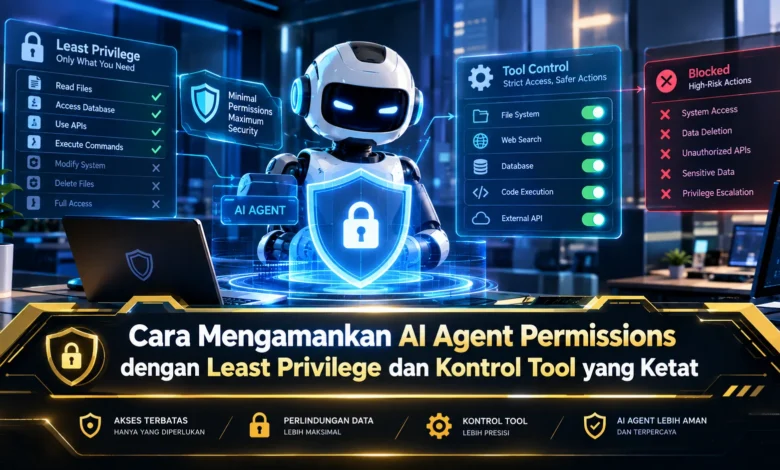
AI agent semakin banyak digunakan untuk membantu otomatisasi, membaca data, menjalankan tool, dan mengambil tindakan berdasarkan instruksi tertentu. Kemampuan ini membuat TEKNOLOGI berbasis AI menjadi lebih praktis, tetapi sekaligus menuntut pengaturan permission yang lebih disiplin. Jika hak akses diberikan terlalu luas, satu kesalahan instruksi dapat membuka risiko yang tidak perlu. Karena itu, penerapan least privilege dan kontrol tool yang ketat menjadi fondasi penting agar AI agent tetap berguna tanpa memperoleh kemampuan yang melebihi kebutuhan tugasnya.
Terapkan Least Privilege Sejak Awal
Least privilege memastikan agent mendapatkan permission secukupnya untuk menjalankan tugas. Ketika AI hanya bertugas memproses data yang tersedia, maka hak untuk melakukan perubahan sebaiknya tidak dibuka. Pendekatan ini membantu mengurangi dampak kesalahan.
Hak minimum sebaiknya tidak hanya berlaku pada level agent secara umum. AI yang bekerja dengan satu folder tidak perlu melihat seluruh file organisasi. Pada arsitektur TEKNOLOGI berbasis agent, hak akses minimum membuat sistem lebih mudah dikelola dan diaudit.
Pisahkan Permission Berdasarkan Peran dan Tugas
Masing masing agent perlu memiliki fungsi yang spesifik. AI yang bertugas membuat ringkasan tidak membutuhkan permission seperti agent pengelola data. Pembagian role seperti ini membuat permission lebih mudah dikelola.
Pendekatan berbasis peran membantu ketika jumlah agent semakin besar. Peran pembaca cukup memperoleh akses read, sedangkan role editor dapat memperoleh izin perubahan pada resource tertentu. Dengan struktur seperti ini, privilege tidak mudah menumpuk pada satu agent.
Gunakan Allowlist untuk Mengontrol Tool Access
Tool access perlu diperhatikan karena agent modern dapat memanggil beragam fungsi. Daftar fungsi dapat mencakup layanan web, penyimpanan data, komunikasi, serta sistem bisnis. Ketika daftar tool terlalu luas, semakin besar pula ruang tindakan agent.
Cara yang lebih baik adalah hanya menyediakan fungsi yang benar benar diperlukan. Agent yang hanya membaca informasi tidak perlu mendapatkan akses untuk memodifikasi sistem kritis. Pembatasan tool tersebut membantu menjaga agent tetap berada dalam ruang tugasnya.
Berikan Akses Sementara pada Tugas Berisiko
Sebagian izin dapat dibuat sementara untuk mengurangi risiko. Tindakan seperti mengubah konfigurasi, menghapus data, atau menjalankan tool administratif dapat membutuhkan privilege yang aktif hanya selama proses berlangsung. Setelah tugas selesai, permission dapat dicabut secara otomatis.
Dynamic permission membuat sistem dapat mempertimbangkan situasi sebelum memberikan izin. Apabila suatu operasi membutuhkan privilege tambahan, permintaan dapat diperiksa sebelum akses diberikan. Mekanisme semacam ini membantu mencegah privilege tetap terbuka setelah digunakan.
Gunakan Persetujuan Manusia pada Operasi Kritis
Kemampuan otomatis AI tidak berarti semua operasi perlu berjalan tanpa persetujuan. Tugas dengan risiko rendah dapat dijalankan secara otomatis, sedangkan aktivitas sensitif dapat memerlukan persetujuan manusia.
Pada skenario tertentu, agent dapat mengakses dokumen tetapi harus meminta konfirmasi sebelum menjalankan tindakan administratif. Pendekatan tersebut membantu menciptakan keseimbangan antara otonomi dan keamanan. Dengan demikian, otomatisasi dapat berkembang tanpa mengorbankan kontrol.
Observability Membuat Permission Lebih Mudah Diawasi
Kontrol permission yang baik perlu dilengkapi dengan monitoring. Aktivitas agent terhadap resource kritis sebaiknya memiliki rekaman. Catatan mengenai siapa yang menjalankan tindakan, apa yang diakses, dan bagaimana hasilnya dapat membantu proses audit.
Monitoring juga membantu mendeteksi pola yang tidak biasa. Jika AI mencoba mengakses resource yang tidak sesuai dengan tugasnya, tim keamanan dapat menerima notifikasi. Di tengah penggunaan TEKNOLOGI agentic, observability membantu menjaga kontrol tetap aktif.
Evaluasi Permission Secara Berkala agar Tidak Menumpuk
Izin yang pernah dibutuhkan dapat menjadi tidak terpakai setelah sistem berkembang. Karena itu, review permission perlu dilakukan secara berkala. Hak lama yang tidak relevan sebaiknya dihapus agar permukaan risiko tidak semakin luas.
Administrator sebaiknya memeriksa kembali integrasi yang diberikan kepada agent. Apabila sumber data sudah tidak diperlukan, akses tersebut dapat menjadi kandidat untuk dicabut. Praktik sederhana ini membantu mencegah privilege creep.
Rangkuman Akhir
Keamanan permission AI agent memerlukan kombinasi antara hak akses minimum, pembatasan fungsi, serta pengawasan berkelanjutan. Dengan menerapkan hak minimum, kontrol fungsi, privilege sementara, monitoring, serta evaluasi berkala, pengembang dapat menjaga agent tetap bekerja dalam batas yang diperlukan. Di tengah meningkatnya penggunaan TEKNOLOGI otonom, kontrol permission akan menjadi bagian penting dari desain sistem. Bagikan pandangan Anda mengenai cara terbaik mengatur permission AI agent agar wawasan mengenai keamanan AI semakin berkembang.